Inhaltsverzeichnis
Auf einen Blick
Du suchst eine Alternative zu Patch My PC? Für Third-Party-Patching, also das automatische Aktualisieren von Drittanbieter-Software unter Windows, gibt es unterschiedliche Ansätze. Dieser Artikel vergleicht Patch My PC, Robopack und neo42 APD und zeigt, welcher Ansatz zu welchem UEM-Szenario passt.
Transparenzhinweis: neo42 ist Anbieter des Application Package Depot. Dieser Vergleich ist daher nicht unabhängig. Unser Anspruch ist trotzdem, Unterschiede, Stärken und Grenzen der Ansätze nachvollziehbar darzustellen.
Warum Softwarepakete heute ein Betriebsthema sind
Für die Auswahl einer Lösung reicht es nicht, nur auf die Anzahl verfügbarer Apps zu schauen. Entscheidend ist auch, wie schnell Updates bereitstehen und wie verlässlich Paketlogik im Betrieb funktioniert.
Relevant sind vor allem:
- kontrollierte Rollouts in Pilot- und Freigabestufen
- saubere Detection Rules
- reproduzierbare Installations- und Deinstallationsroutinen
- nachvollziehbare Reinstallations- und Rollback-Prozesse
Sicherheitsrisiken entstehen durch fehlende Updates und durch unzuverlässige Paketlogik. Fehlerhafte Detection, abgebrochene Installationen oder Updates, die sich nicht sauber zurücknehmen lassen, sorgen für Tickets, Nacharbeit und offene Lücken.
Patch My PC – stark beim Third-Party-Patching in Intune und ConfigMgr
Patch My PC ist vor allem für Microsoft-zentrierte Umgebungen interessant, in denen Intune, ConfigMgr oder WSUS das führende System sind und Third-Party-Patching mit möglichst wenig Betriebsaufwand umgesetzt werden soll. Du kannst Patch My PC über ein Cloud-Portal für Intune nutzen oder den Publisher in deiner eigenen Umgebung betreiben.
Typische Stärken:
- schneller Rollout gängiger Standardanwendungen
- geringer laufender Aufwand für Third-Party-Patching
- Betrieb in der Cloud oder in der eigenen Umgebung
- Unterstützung für Windows und macOS, macOS über Intune
Weniger passend, wenn:
- mehrere Deployment-Systeme parallel betrieben werden
- standardisierte Paketlogik über verschiedene Plattformen hinweg gefragt ist
Robopack – stark für Intune-Workflows
Robopack ist vor allem für Teams interessant, die Anwendungen schnell in cloudbasierte, Intune-orientierte Bereitstellungs- und Update-Prozesse überführen wollen. Für ConfigMgr gibt es mit dem SWC Application Manager eine eigene Anbindung.
Typische Stärken:
- gute Passung für cloudbasierte Intune-Prozesse
- Fokus auf Automatisierung und strukturierte Rollouts
- interessant für Teams, die Anwendungen schnell in Intune integrieren wollen
- großer Katalog mit laut Hersteller über 30.000 Apps aus Winget und Microsoft Store
Weniger passend, wenn:
- mehrere Deployment-Systeme dauerhaft parallel betrieben werden
- ein plattformübergreifender Paketstandard wichtiger ist als ein klarer Intune-Fokus
neo42 Application Package Depot – die Patch My PC Alternative für mehrere Deployment-Systeme
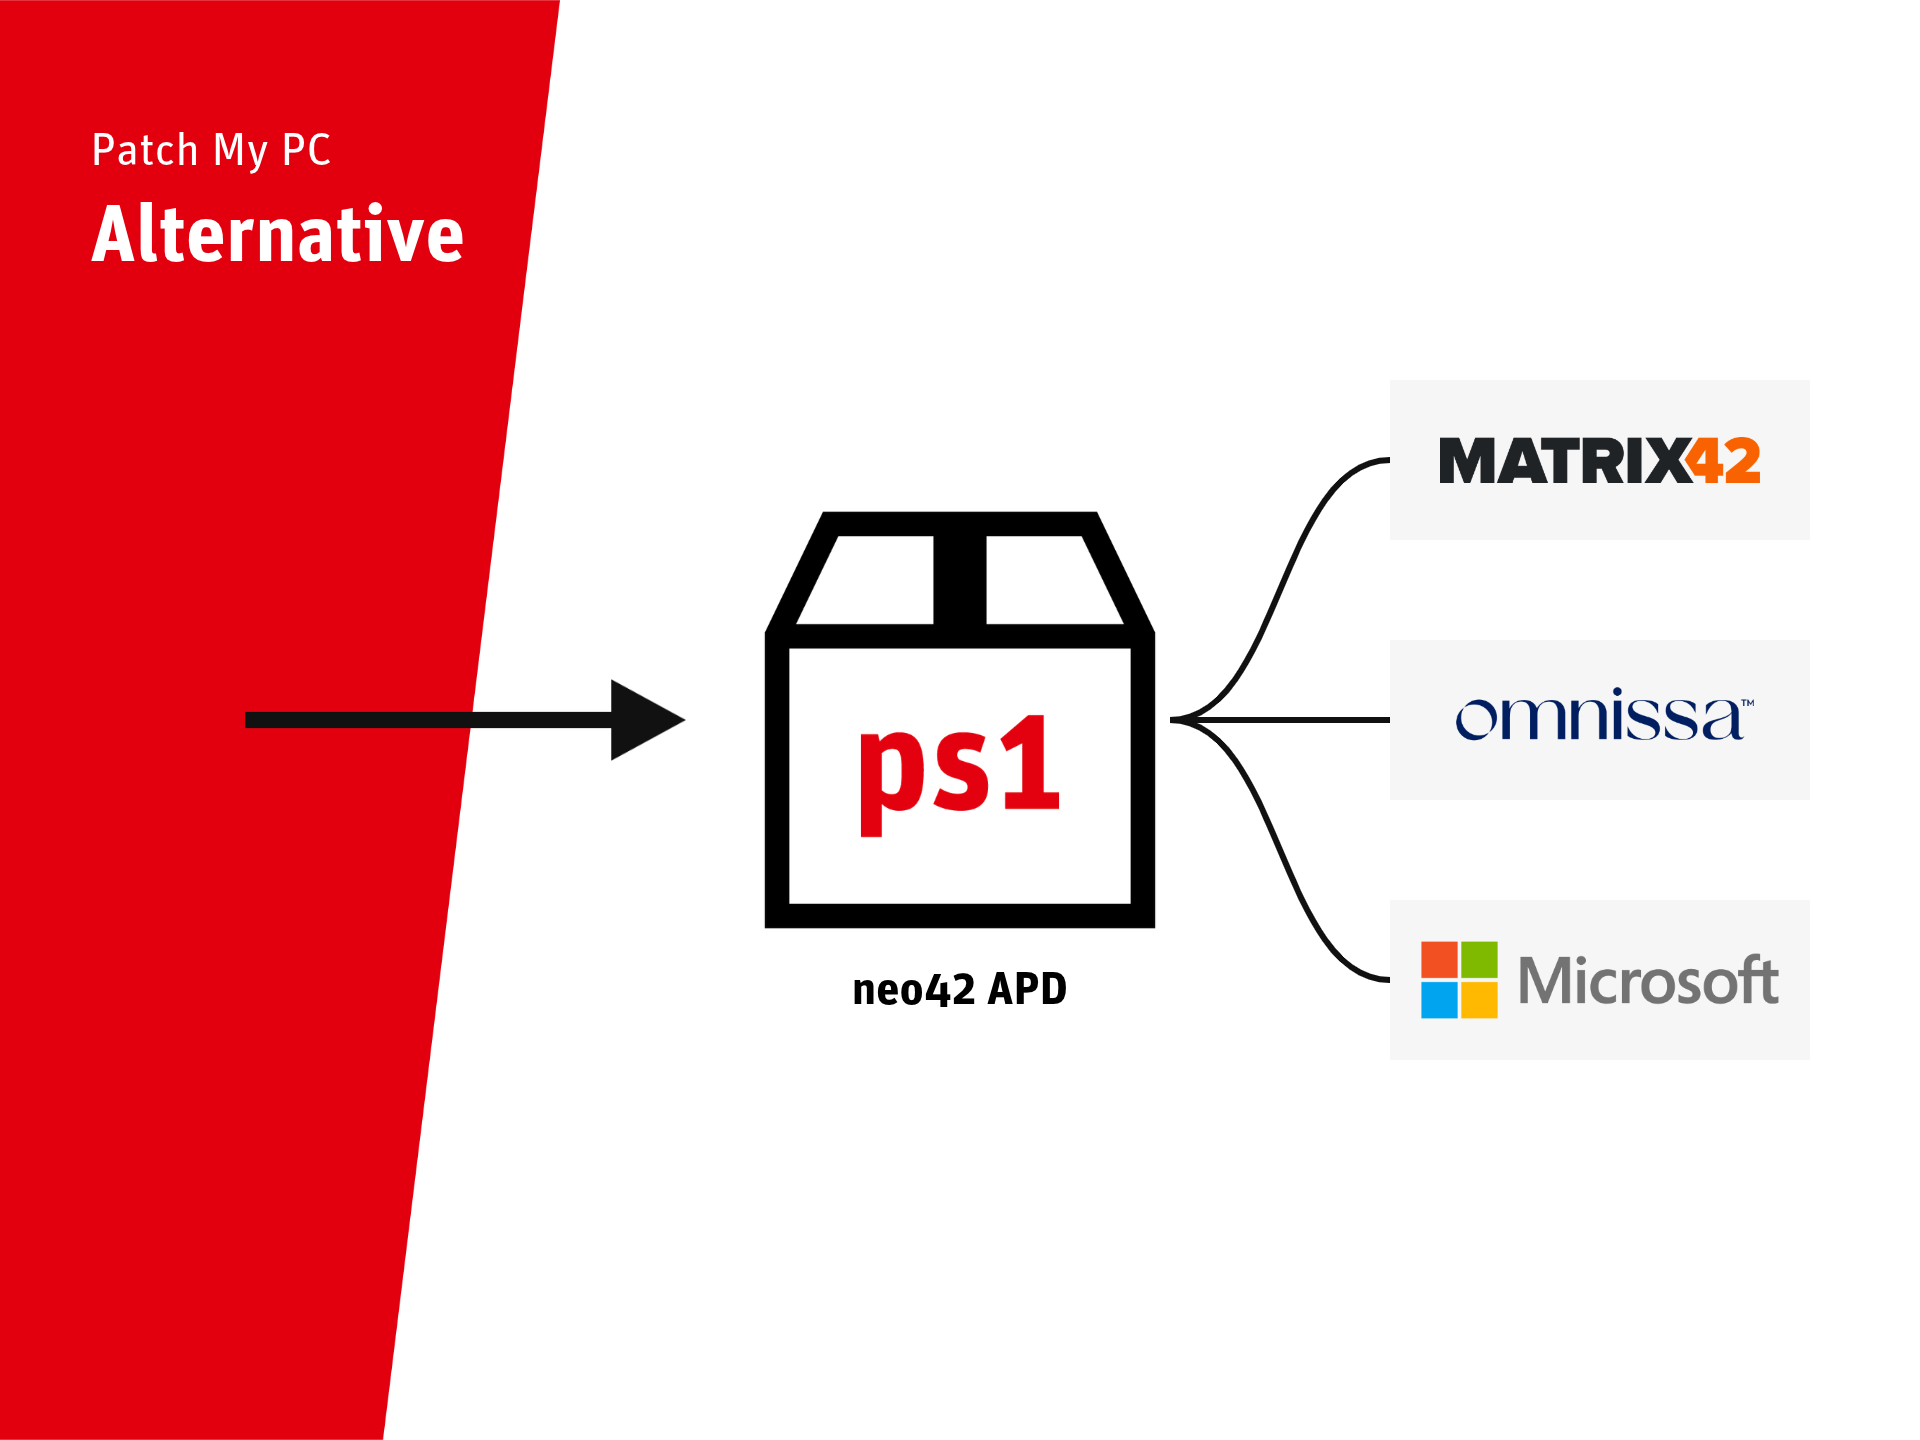
Das neo42 Application Package Depot richtet sich an Organisationen, die Softwarepakete standardisiert und nachvollziehbar bereitstellen wollen. Für Empirum, Workspace ONE, Intune und ConfigMgr kommen die Pakete über fertige Schnittstellen automatisch ins Zielsystem, weitere Zielsysteme können per Skript angebunden werden. Die Bibliothek deckt gängige Windows-Standardanwendungen ab und wird durch Beratung im DACH-Raum ergänzt.
Typische Stärken:
- reproduzierbare Installations-, Deinstallations-, Detection- und Reinstallationsprozesse
- konsistente Nutzung über mehrere Zielsysteme hinweg
- hohe Flexibilität bei Bereitstellungs- und Automatisierungsprozessen von Paketen
- deutschsprachiger Service und Support im DACH-Raum
- Unterstützung durch erfahrene Consultants in Projekt- und Betriebsszenarien
Weniger passend, wenn:
- möglichst schnell eine sehr breite App-Library mit minimalem Einrichtungsaufwand genutzt werden soll (eine Winget-Anbindung ist in Arbeit, siehe unten)
- ein reines Cloud-Modell im Vordergrund steht
Ausblick: Winget-Pakete im Application Package Center
Für Anwendungen, die nicht im Depot enthalten sind, arbeiten wir an Winget-Paketen im Application Package Center. Aus rund 30.000 Winget-Manifesten ermitteln wir etwa 5.000 eigenständige Produkte, Dubletten filtern wir heraus. Automatisierung, Paketanpassungen und Update-Ringe funktionieren wie bei den APD-Paketen, und beide nutzen dieselben IDs. Die Pakete basieren auf PSADT v4, einen Termin gibt es noch nicht. Sprich uns an, wenn das Thema für dich wichtig ist.
Direkter Vergleich
Die drei Lösungen verfolgen unterschiedliche Ansätze und lassen sich deshalb nicht sinnvoll über eine einfache Gesamtwertung vergleichen. Die folgende Übersicht ordnet Robopack, Patch My PC und neo42 APD entlang typischer Anforderungen aus dem Betrieb ein.
| Patch My PC | Robopack | Application Package Depot | ||
|---|---|---|---|---|
| Kriterium | ||||
| Primärer Fokus | Microsoft-zentriertes Third-Party-Patching | Microsoft Intune | Standardisierte Paketierung für mehrere Zielsysteme | |
| Zielsysteme und Plattformbreite | Intune und ConfigMgr | Microsoft Intune | Empirum, WSO, Intune, ConfigMgr automatisiert, nicht unterstützte Systeme per Skript | |
| Bereitstellung | primär Cloud | primär Cloud | On-Prem | |
| Abdeckung von Standardanwendungen | hoch | mittel bis hoch | hoch bei gängigen Windows-Standardanwendungen | |
| Flexibilität bei Bereitstellungs- und Automatisierungsprozessen | begrenzt bis mittel | mittel | hoch | |
| Aufwand für Standard-Patching | gering | mittel | mittel | |
| Service und Beratung im DACH-Raum | eingeschränkt | eingeschränkt | hoch | |
Angaben zu Patch My PC und Robopack laut Herstellerwebsites, Stand: November 2026.
Patch My PC und Robopack bieten größere Kataloge für Microsoft-Umgebungen. Das Application Package Depot setzen Unternehmen ein, die Wert auf fertig getestete, einheitlich aufgebaute Pakete legen, auch in reinen Intune-Umgebungen. Wer zusätzlich Empirum oder Workspace ONE betreibt, versorgt alle Systeme aus derselben Paketbasis. Wann ein großer Paketkatalog ausreicht

Fraisa SA
"Mit dem neuen neo42 Application Package Center haben wir eine Lösung gefunden, die unsere Erwartungen weit übertroffen hat. Die umfangreiche Datenbank von 500 Softwarepaketen ermöglicht es uns, flexibel die passenden Pakete auszuwählen und diese vollautomatisiert in Microsoft Intune bereitzustellen und stets aktuell zu halten."
Benjamin Salamon | Infrastructure Consultant Corporate IT
Welcher Ansatz passt zu welchem Betriebsmodell?
Die drei Lösungen passen zu unterschiedlichen Betriebsmodellen:
- Patch My PC
wenn Intune oder ConfigMgr im Zentrum stehen und Third-Party-Patching mit möglichst wenig Eigenaufwand umgesetzt werden soll - Robopack
wenn Anwendungen schnell in Intune-orientierte Automatisierungs- und Rollout-Prozesse überführt werden sollen - neo42 APD
wenn standardisierte Paketlogik, Flexibilität bei Bereitstellungs- und Automatisierungsprozessen sowie deutschsprachiger Support im DACH-Raum wichtig sind – insbesondere in Umgebungen mit Matrix42 UEM Empirum, Omnissa Workspace ONE UEM, Microsoft Intune und Microsoft ConfigMgr
Fazit
Welche Lösung passt, hängt vor allem von deiner Systemlandschaft ab. Patch My PC und Robopack sind auf Microsoft-Umgebungen ausgerichtet und passen gut zu Unternehmen, die vor allem mit Intune oder ConfigMgr arbeiten. Das Application Package Depot ist für Umgebungen gemacht, in denen mehrere Deployment-Systeme im Einsatz sind, etwa Empirum und Intune nebeneinander. Auch Managed Service Provider, die mehrere Kundenumgebungen betreuen, profitieren davon.

neo42 Application Package Depot
Wir schauen uns deine Systemlandschaft mit dir an und zeigen dir, wie fertig getestete Pakete dort ankommen.
Fragen und Antworten
Was bedeutet „Standard-Automatisierung“ beim neo42 Application Package Depot konkret?
Beim neo42 Application Package Depot werden Softwarepakete täglich erstellt, getestet und über fertige Schnittstellen automatisch an Empirum, Workspace ONE, Intune oder ConfigMgr übergeben. Weitere Systeme lassen sich per Skript anbinden. Jedes Update folgt demselben Ablauf, dein Team kümmert sich nur noch um die Verteilung.
Welche Alternative zu Patch My PC passt bei mehreren Deployment-Systemen?
Patch My PC und Robopack sind auf Microsoft-Umgebungen ausgerichtet, vor allem auf Intune. Das neo42 Application Package Depot liefert fertig getestete PSADT-Pakete für Empirum, Workspace ONE, Intune und ConfigMgr, weitere Systeme lassen sich per Skript anbinden. Es eignet sich deshalb besonders für Unternehmen und MSPs mit mehreren Deployment-Systemen.
Sind die neo42-Pakete an ein bestimmtes UEM-System gebunden?
Nein. Alle Pakete basieren auf dem PowerShell App Deployment Toolkit (PSADT) und sind unabhängig vom Deployment-System aufgebaut. Du kannst sie deshalb in verschiedenen Umgebungen nutzen, auch wenn du mehrere Systeme parallel betreibst.
Für Empirum, Workspace ONE, Intune und ConfigMgr gibt es fertige Schnittstellen, sogenannte Bridges. Sie übertragen die Pakete automatisch aus dem Application Package Center ins Zielsystem. Andere Systeme bindest du per Skript an: Es lädt die Pakete aus dem Application Package Center und importiert sie in dein System.
Warum ist Paketqualität (Install/Uninstall/Detection) so entscheidend?
Ein Softwarepaket muss drei Dinge zuverlässig können: die Anwendung sauber installieren, sie vollständig wieder entfernen und erkennen, ob sie auf einem Gerät bereits installiert ist. Diese Erkennung heißt Detection, und an ihr entscheidet das Deployment-System, ob es eine Installation als erfolgreich meldet.
Klappt einer dieser Schritte nicht, merkt dein Team das schnell. Das System meldet Fehler, obwohl die Software läuft, oder es meldet Erfolg, obwohl die alte Version noch auf dem Gerät liegt. Der tatsächliche Stand deiner Geräte weicht dann vom geplanten ab. Daraus entstehen Tickets, Nacharbeit und offene Sicherheitslücken, und Berichte für Audits stimmen nicht mehr. Muss eine Version zurückgenommen werden, wird es ohne saubere Deinstallation besonders aufwendig.
Deshalb testet neo42 jedes Paket im Application Package Depot vor der Freigabe auf Installation, Deinstallation und Erkennung. So laufen Updates reibungslos, und dein Team muss nichts nacharbeiten.
Wie rolle ich Updates für Drittanbieter-Software sicher aus?
Updates für Software von Drittherstellern, etwa Browser, PDF-Reader oder Kommunikations-Tools, verteilst du am sichersten in Stufen. So fällt ein Fehler auf, bevor er alle Geräte erreicht. Ein bewährter Ablauf:
- Test in der IT: Das Update geht zuerst auf wenige Geräte im eigenen Team.
- Pilotgruppe: Danach erhalten einige Anwenderinnen und Anwender aus verschiedenen Abteilungen das Update und arbeiten normal weiter.
- Verteilung an alle: Läuft alles reibungslos, gibst du das Update für alle Geräte frei.
Damit dieser Ablauf funktioniert, braucht es saubere Pakete. Sie müssen zuverlässig installieren, vollständig deinstallieren und richtig erkennen, ob die neue Version angekommen ist. Sonst lässt sich ein fehlerhaftes Update kaum zurücknehmen.
Mit dem Application Package Depot bekommst du diese Pakete fertig getestet. Sicherheitsupdates stellt neo42 priorisiert bereit. Dein Team spart sich die Paketierung und kann die Freigabestufen direkt in seinem Deployment-System steuern.
Wann reicht ein großer Paketkatalog aus?
Ein großer Katalog fertiger Pakete reicht oft aus, wenn du mit einem einzigen Deployment-System arbeitest, vor allem gängige Standardanwendungen verteilst und diese in der Standardkonfiguration des Herstellers nutzt.
Anspruchsvoller wird es, sobald deine Umgebung vielfältiger ist. Du betreibst zum Beispiel mehrere Deployment-Systeme, Anwendungen brauchen eigene Einstellungen, oder du musst bei Audits zeigen, wie jedes Paket aufgebaut ist. Dann zählt neben der Anzahl der Pakete auch, dass alle demselben Aufbau folgen und sich anpassen lassen.
Das Application Package Depot bietet beides: über 500 fertig getestete Softwarepakete, die alle auf dem PowerShell App Deployment Toolkit (PSADT) basieren. Sie sind einheitlich aufgebaut, lassen sich in mehreren Deployment-Systemen nutzen und bei Bedarf anpassen.